Un medico che ogni mattina riapre la pagina di login del WiFi ospedaliero, mentre un visitatore in sala d’attesa si collega in pochi istanti e non deve più pensarci per tutta la visita: la scena mostra bene perché captive portal e Passpoint non sono alternative. Il captive portal serve a chi entra una volta e lascia consensi e dati; Passpoint serve a chi torna e deve potersi collegare senza passare ogni volta dal login. In una struttura che accoglie entrambi i pubblici, la configurazione più solida li combina, con il captive portal che distribuisce il profilo Passpoint.
Captive portal e Passpoint: la differenza in una tabella
Il captive portal autentica chi accede una volta e raccoglie consenso e dati; Passpoint installa un profilo sul dispositivo e lo collega in automatico alla rete, con autenticazione 802.1X. La tabella riassume gli otto criteri che pesano di più nella scelta.
| Criterio | Captive portal | Passpoint |
|---|---|---|
|
Chi si autentica |
Visitatori e ospiti occasionali, anche senza un account |
Persone con un’identità verificata: dipendenti, collaboratori, utenti registrati |
|
Come avviene l’accesso |
Pagina web di login mostrata al collegamento, con social, WhatsApp, SMS, email o codici |
Download e installazione di un profilo; poi il dispositivo riconosce la rete e si collega da solo |
|
Quante volte |
A ogni accesso previsto dal portale, secondo la configurazione |
Una volta, all’installazione del profilo |
|
Cosa raccoglie |
Dati di contatto, consensi GDPR, preferenze e presenza |
Identità verificata tramite identity provider e riconoscimento del dispositivo nel tempo |
|
Livello di sicurezza |
Rete tipicamente aperta, protetta dalla separazione dalla rete aziendale e dall’autenticazione al portale |
Autenticazione reciproca 802.1X con EAP e certificati, cifratura e WPA3 Enterprise |
|
Roaming tra sedi |
Il passaggio dal portale dipende dalla configurazione di ogni rete |
Un solo profilo vale sulle reti abilitate, anche di sedi diverse |
|
Cosa vede l’utente |
Una pagina con il brand della struttura, i metodi di accesso e i consensi |
Quasi nulla dopo l’installazione: il WiFi risulta già connesso |
|
Chi lo gestisce |
IT e marketing (contenuti, consensi, campagne) |
Soprattutto l’IT (identità, policy, revoca) |
Captive portal: il cancello che si vede
Il captive portal è la pagina che compare quando ci si collega a una rete ospiti: un cancello visibile, che l’utente attraversa con il metodo previsto, dai social a WhatsApp, da SMS ed email ai codici temporanei, accettando i consensi GDPR. Per la struttura è anche una vetrina, perché lo stesso passaggio mostra il brand e ospita spazi pubblicitari personalizzabili per sede o evento. Il funzionamento è presentato nella guida al Guest WiFi e al captive portal.
Passpoint: il profilo che si installa una volta
Passpoint, noto anche come Hotspot 2.0, funziona al contrario: l’utente scarica e installa un profilo sul dispositivo una sola volta, da browser e senza app, e da quel momento ottiene un accesso WiFi automatico alla rete abilitata, con autenticazione cifrata. Rispetto al WPA2-Enterprise classico, in cui le credenziali si digitano a mano su ogni dispositivo, il profilo porta con sé credenziali e certificato e consente un WiFi aziendale senza password condivise. Sullo stesso standard si basa OpenRoaming, una federazione di reti WiFi. Integrazioni e gestione dei profili sono descritte nella pagina dedicata a Passpoint.
Quando scegliere il captive portal
Il captive portal è la scelta giusta quando le persone entrano una volta, non hanno un’identità nota alla struttura e la struttura vuole raccogliere consensi e dati. Sei situazioni lo rendono la risposta naturale.
- Visitatori occasionali. Chi attende in una sala d’attesa o in un negozio non ha motivo di installare nulla: il portale gli chiede un gesto breve e poi lo lascia navigare.
- Eventi e fiere. I partecipanti si collegano per pochi giorni; un portale personalizzato per l’evento raccoglie contatti utili a organizzatori ed espositori.
- Comuni e luoghi pubblici. Un comune che offre WiFi in piazza, in biblioteca o in un museo permette a cittadini e turisti di accedere con il metodo più semplice e promuove eventi e servizi del territorio.
- Consensi marketing. Un centro commerciale che costruisce una base di contatti nel rispetto del GDPR usa il portale come luogo dell’informativa e del consenso, con i dati che confluiscono nel CRM.
- Spazi pubblicitari per i tenant. Un aeroporto o un centro commerciale può vendere banner prima o dopo il login ai negozi presenti, e per farlo serve una pagina che tutti vedono.
- Reti già installate. Il portale si applica all’infrastruttura esistente, con connettori nativi per i principali vendor o con un gateway proprietario, come avviene per una catena di negozi che non intende sostituire i propri access point. Il dettaglio è sulla pagina del WiFi Guest inPiazza.
Quando scegliere Passpoint
Passpoint è la scelta giusta quando le persone tornano spesso e la struttura le conosce: dipendenti, collaboratori, ricoverati, studenti, clienti iscritti. Il vantaggio è sempre lo stesso, meno passaggi per l’utente e più controllo per chi amministra la rete.
- Dipendenti e collaboratori su più sedi: un solo profilo vale in ogni sede abilitata e non servono password condivise o distribuite a mano, che sfuggono facilmente al controllo.
- Personale sanitario che si sposta tra i padiglioni: il profilo mantiene la connessione senza interruzioni a ogni cambio di area, come previsto dall’accesso automatico dedicato ai dipendenti nelle strutture sanitarie.
- Pazienti ricoverati per più giorni: quando la struttura prevede di offrire il profilo: dopo il primo accesso la connessione è automatica per tutta la degenza.
- Studenti e docenti di un campus: l’identity provider dell’istituto stabilisce chi ha diritto alla rete, e ciascuno usa le credenziali che già possiede.
- Viaggiatori ricorrenti: quando lo scalo propone il profilo, dopo il primo login non serve più autenticarsi alle visite successive.
- Clienti iscritti a un programma fedeltà: lo stesso profilo riconosce il dispositivo in tutti i punti vendita della catena e rende leggibili i ritorni.
Per tutte queste categorie contano tre vantaggi pratici: niente credenziali distribuite a mano, revoca dal pannello centralizzato quando una persona lascia l’organizzazione e meno richieste al supporto.
Perché nelle strutture complesse la risposta è spesso «entrambi»
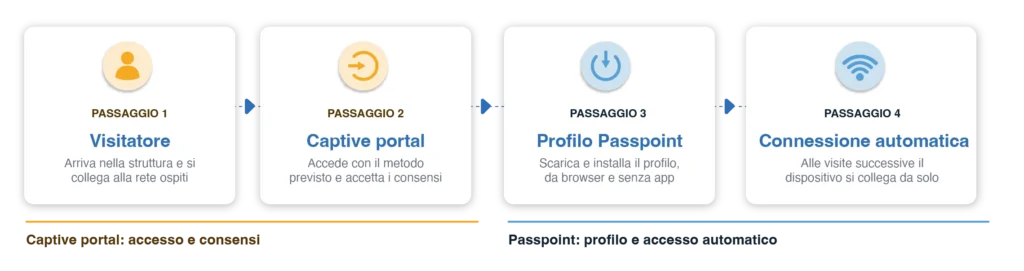
In una struttura che accoglie visitatori e persone ricorrenti, il modello più efficace affianca i due strumenti: il captive portal gestisce il primo contatto e gli occasionali, mentre il profilo Passpoint viene offerto a chi torna e si scarica dal portale stesso o da un’interfaccia di self provisioning. L’utente si autentica una volta, installa il profilo e dalla visita successiva si collega da solo, a vantaggio di tutto il WiFi per dipendenti e ospiti. Tre scenari tipo, senza riferimento a progetti reali, mostrano come cambia la configurazione.
Ospedale: i visitatori passano dal portale, leggono l’informativa e navigano; il personale e, dove la struttura lo prevede, i ricoverati per più giorni installano il profilo e si collegano da soli in tutti i reparti. La struttura conserva consensi e dati dei visitatori e toglie al personale il login quotidiano.
Aeroporto: il passeggero occasionale attraversa il portale, che ospita anche gli spazi pubblicitari dei negozi; il viaggiatore ricorrente, dove lo scalo propone il profilo, dopo il primo accesso si collega da solo a ogni nuova partenza.
Catena retail multi-sede: il cliente entra nel negozio e accede dal portale con WhatsApp, lasciando il consenso per le comunicazioni; i dipendenti installano un profilo valido in tutti i punti vendita, senza password condivise da gestire sede per sede.
Cosa cambia per IT e per marketing
Per l’IT la scelta sposta il lavoro dal supporto quotidiano alla gestione delle identità; per il marketing sposta il luogo in cui nascono consensi e dati.
Per l’IT
- Onboarding: il profilo si scarica una volta, da browser e senza app, e può essere generato dopo l’autenticazione tramite Microsoft Entra ID, OpenID o SAML, con autenticazione a due fattori.
- Supporto: l’accesso diventa automatico, con meno richieste legate a login e credenziali.
- Revoca: quando un utente viene disattivato, il suo profilo perde validità anche se resta sul dispositivo.
- Policy per profilo: limiti di banda, filtraggio dei contenuti, priorità QoS, accesso segmentato e un numero massimo di dispositivi per utente.
Per il marketing
- Consensi e dati: il captive portal resta il luogo dell’informativa e dei dati di contatto, e quando distribuisce il profilo il primo contatto non va perso.
- Ritorni: passpoint sposta il riconoscimento dalla persona al dispositivo, e questo rende leggibili i ritorni nel tempo e tra più sedi, come si vede negli indicatori descritti in Location Analytics: i KPI che contano.
- Un costo da dichiarare: chi ha installato il profilo non vede più la pagina di login, quindi banner, sondaggi e promozioni devono passare su altri canali, come WhatsApp o email, per chi ha lasciato il consenso.
Cinque domande per decidere
Cinque domande, poste in quest’ordine, indicano la configurazione adatta alla struttura.
- Chi usa il WiFi e quante volte torna? Chi passa una volta porta al captive portal, chi torna ogni settimana o ogni giorno porta a Passpoint, e la presenza di entrambi i pubblici porta a usarli insieme.
- Quante sedi ha la struttura? Una sede con pubblico di passaggio si accontenta del portale; più sedi frequentate dalle stesse persone chiedono un profilo unico, con il portale riservato agli ospiti.
- Servono consensi e dati marketing? Se servono, il luogo giusto è il portale, dove si leggono l’informativa e i consensi; se gli utenti sono già noti all’organizzazione, Passpoint basta.
- Ci sono utenti da revocare spesso? Collaboratori a termine o personale che cambia suggeriscono Passpoint, con revoca dal pannello; gli ospiti senza account restano sul portale, che gestisce la sessione.
- Quanto pesa oggi il supporto al WiFi? Se molte richieste riguardano login e credenziali da reinserire, Passpoint riduce l’attrito; se il supporto pesa poco, il portale non è il problema.
Quando le risposte indicano direzioni diverse, il caso è quasi sempre quello del modello combinato.
Abbiamo raccolto qui le risposte alle domande più frequenti dei nostri utenti.
Domande frequenti (FAQ)
No. I due strumenti servono pubblici diversi: il portale accoglie chi entra una volta e raccoglie consensi e dati, Passpoint collega in automatico chi torna. Nelle strutture con entrambi i pubblici convivono, e il profilo Passpoint può essere scaricato proprio dopo l'accesso dal portale.
No. Il profilo si scarica da browser, dopo l'accesso dal captive portal o da un'interfaccia di self provisioning, e si installa sul dispositivo. Non occorre alcuna applicazione: una volta installato, il dispositivo si collega da solo alla rete abilitata ogni volta che entra nell'area di copertura.
Funziona sulla maggior parte dei dispositivi moderni che supportano Hotspot 2.0: smartphone Android, iPhone, tablet e laptop. La priorità tra le reti disponibili dipende poi dal sistema operativo, per cui conviene verificare i modelli in uso prima di avviare un progetto.
Sì. Il profilo Passpoint viene generato dopo l'autenticazione tramite un identity provider aziendale, tra cui Microsoft Entra ID, OpenID e SAML, e può essere affiancato dall'autenticazione a due fattori. I dipendenti usano così le credenziali che già possiedono, senza password WiFi condivise o distribuite a mano.
Quando l'utente viene rimosso o disattivato dal sistema di gestione, il suo profilo perde validità e non consente più la connessione, anche se resta installato sul dispositivo. L'amministratore controlla così gli accessi dal pannello centralizzato, senza cambiare password condivise né intervenire sui singoli dispositivi.
Sì, se la rete ospiti è progettata correttamente: resta separata dalla rete aziendale, richiede un'autenticazione e tratta i dati nel rispetto del GDPR. Per il personale interno, che richiede cifratura e identità verificata, è più adatto Passpoint. Il tema è approfondito nella pagina Sicurezza e privacy.
Ogni struttura ha il proprio equilibrio tra chi passa e chi resta, la configurazione giusta nasce da questa misura più che da una scelta di tecnologia. Gli esperti di VoiSmart possono analizzare con l’IT e il marketing la rete esistente e valutare come affiancare Passpoint al captive portal già attivo.